
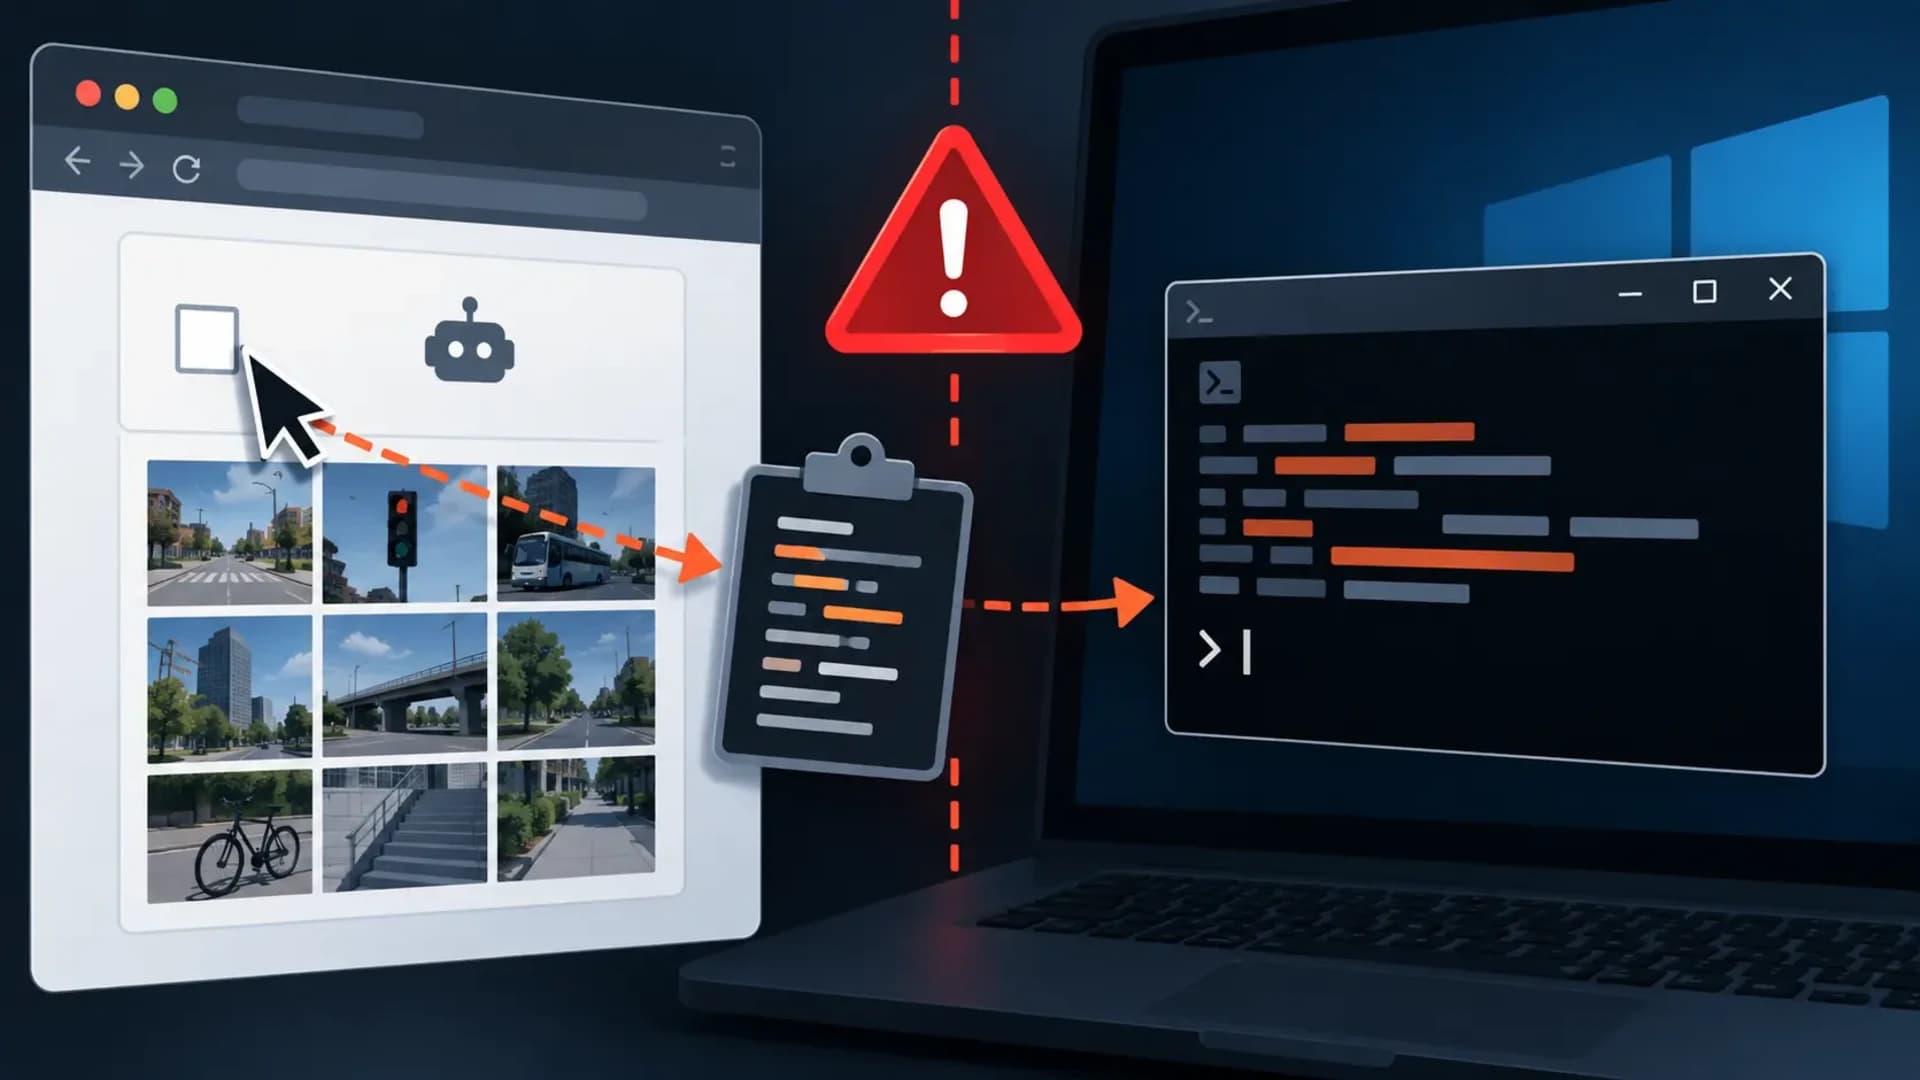
Une page affiche une vérification « je ne suis pas un robot », puis te demande d'ouvrir une fenêtre de ton ordinateur, d'y coller quelque chose et d'appuyer sur Entrée. Ce n'est pas un CAPTCHA. C'est un leurre appelé ClickFix, et son principe est de te faire lancer toi-même le programme qui va t'infecter. La règle tient en une phrase : un vrai CAPTCHA ne sort jamais du navigateur.
Mon verdict en 30 secondes
Le signe est unique et il ne demande aucune compétence technique : si une vérification te demande de quitter le navigateur pour taper ou coller quelque chose, c'est faux. Ferme l'onglet. L'attaque ne repose sur aucune faille de ton ordinateur — elle repose sur ton geste. Et si tu as déjà exécuté la commande, la bonne réaction n'est pas de lancer un scan antivirus et de passer à autre chose : ce qui est visé en premier, ce sont tes identifiants, et ils peuvent déjà être partis.
Le schéma, toujours le même
L'Office fédéral de la cybersécurité (OFCS) a publié le 7 août 2026 une mise en garde détaillée sur ces faux CAPTCHA. Elle décrit une méthode d'ingénierie sociale qui pousse le visiteur d'un site à exécuter lui-même une commande, dans le but d'installer un logiciel malveillant.
La mise en scène varie mais la mécanique ne change pas. Une page affiche une vérification anti-robot d'apparence banale. Au lieu de cocher une case ou de reconnaître des images, elle te demande une manipulation en dehors du navigateur : ouvrir une fenêtre du système, coller, valider. Le texte à coller a été déposé dans ton presse-papiers pendant que tu interagissais avec la page.
Ce qui rend le procédé efficace, c'est qu'il ne cherche pas à contourner tes protections : il te demande de faire le travail. Un antivirus peut parfois bloquer la charge malveillante, mais il ne suffit pas à empêcher les conséquences d'une commande que l'utilisateur a lui-même validée.
L'ampleur est documentée. Toujours selon l'OFCS, plus de 100 000 sites dans le monde étaient concernés à la date de sa publication, et l'office suivait alors sept campagnes distinctes utilisant cette méthode. Ces sites ne sont pas complices : ce sont des sites ordinaires piratés. L'office précise que la plupart de ceux qu'il a observés fonctionnent sous WordPress, et qu'une partie des compromissions signalées en Suisse ces dernières semaines exploitait deux failles corrigées par WordPress le 17 juillet 2026, mais pas encore installées partout. Ce constat porte sur les cas signalés à l'office, pas sur l'ensemble des 100 000 sites.
La règle qui suffit : un vrai CAPTCHA reste dans le navigateur
Un vrai CAPTCHA se résout à l'intérieur de la page web. Tu coches une case, tu recopies des caractères, tu désignes des images. Il ne te demande jamais d'ouvrir le Terminal, la boîte Exécuter, PowerShell, l'invite de commandes, ni quoi que ce soit d'autre sur ta machine.
C'est le seul critère à retenir, et il a un avantage : il ne dépend pas de la qualité de l'imitation. Les faux CAPTCHA reprennent l'apparence de services que des millions de sites utilisent vraiment, et l'OFCS note qu'ils s'adaptent à la langue locale du visiteur. Autrement dit, chercher la faute d'orthographe ou le logo mal placé n'est pas une stratégie fiable. La demande de sortir du navigateur, elle, est toujours là.
Une précision utile, parce qu'elle contredit une idée reçue : ce n'est pas un problème Windows. L'office indique que ces pages détectent le système d'exploitation et adaptent la commande proposée, avec un équivalent pour macOS, et que les deux systèmes sont touchés dans la même proportion dans les campagnes qu'il observe. Cela concerne ces campagnes de faux CAPTCHA, pas la répartition des infections en général.
Ce qui est visé
Le programme installé au bout de la chaîne est le plus souvent un voleur d'informations. L'OFCS cite comme cibles les identifiants, les informations de carte bancaire, les portefeuilles de cryptomonnaies et d'autres données sensibles stockées sur la machine, et donne Vidar en exemple de logiciel de ce type.
C'est ce qui détermine la bonne réaction, plus bas : le dommage principal n'est pas le fichier posé sur ton disque, c'est ce qui est parti de ton navigateur.
La technique se durcit, par ailleurs. Microsoft a décrit fin août une variante baptisée TerminalFix, qui reprend exactement le même leurre de fausse vérification mais dirige la victime vers Windows Terminal ou PowerShell plutôt que vers la boîte Exécuter — ce qui permet de faire passer des scripts plus longs. Microsoft l'a observée dans des organisations. Elle montre surtout comment la méthode évolue vers des scripts plus longs et des intrusions plus complexes. Microsoft détaille cette campagne ici. À signaler pour ceux qui utilisent le Terminal : Microsoft rappelle qu'il peut être configuré pour avertir quand le texte collé contient plusieurs lignes.
Pour qui a l'habitude de copier-coller des commandes trouvées en ligne, souvent sans les lire, le réflexe à corriger est le même que celui dont je parlais à propos des commandes proposées par les agents IA : le problème n'est pas l'outil, c'est de valider sans comprendre.
Que faire si c'est déjà arrivé
Trois situations très différentes, qu'il faut séparer.
Tu as seulement vu la page, ou cliqué dessus. Dans le scénario ClickFix décrit par l'OFCS, la compromission intervient lorsque la commande est exécutée. Si tu n'as rien copié ni exécuté et qu'aucun téléchargement ne s'est ouvert, ferme l'onglet : le risque lié à cette attaque est alors très faible.
Tu as copié le texte mais tu ne l'as pas exécuté. Même logique : sans exécution, rien ne s'est lancé. Le contenu est encore dans ton presse-papiers, donc copie n'importe quoi d'autre pour l'écraser, histoire de ne pas le coller par distraction ailleurs. Là aussi, pas de suite à donner.
Tu as exécuté la commande. C'est le cas sérieux, et c'est là qu'il ne faut pas se rassurer trop vite. Un antivirus qui ne trouve rien ne prouve pas que rien ne s'est passé, et fermer la fenêtre ne remet rien en état. Mon raisonnement, à partir de ce que décrivent l'OFCS et Microsoft : si la charge installée vise les identifiants, alors ils doivent être considérés comme compromis dès l'exécution, avant même toute désinfection.
Déconnecte immédiatement la machine d'Internet, en coupant le Wi-Fi ou le câble réseau, et ne t'en sers plus pour te connecter à tes comptes. Depuis un autre appareil sain, change ensuite les mots de passe importants, en commençant par ta messagerie.
Ce que Microsoft recommande aux organisations dans ce cas vaut d'être transposé : considérer la machine comme compromise, et traiter en priorité la rotation des identifiants accessibles depuis cet appareil. Pour un particulier, cela veut dire changer les mots de passe des comptes importants — messagerie en premier, puisqu'elle sert à réinitialiser les autres — depuis un autre appareil sain, et non depuis la machine concernée. Ensuite seulement, surveiller les comptes bancaires, activer la double authentification là où elle ne l'est pas, et faire analyser la machine.
Si tu veux être accompagné, 17Cyber propose un diagnostic et une assistance. Tu peux également signaler la page piégée.
La mesure de prévention, elle, est gratuite
L'OFCS formule trois recommandations à la population, et la première est la seule qui compte vraiment : ne jamais exécuter une commande informatique parce qu'un site le demande, et quitter la page. Les deux autres sont l'hygiène habituelle, un système à jour et un antivirus à jour.
Ce sujet n'a rien d'une actualité de la semaine, et c'est justement ce qui le rend utile : la technique dure, les leurres changent, le signe d'alerte reste le même. Une vérification légitime ne te fera jamais sortir du navigateur.
Questions fréquentes
Comment reconnaître un faux CAPTCHA à coup sûr ?
Par ce qu'il demande, pas par son apparence. Un vrai CAPTCHA se résout dans la page : cocher une case, recopier des caractères, désigner des images. S'il te demande d'ouvrir une fenêtre de ton ordinateur, de coller un texte et d'appuyer sur Entrée, il est faux, quelle que soit la qualité de l'imitation.
Est-ce que je suis infecté si j'ai seulement vu la page ?
Dans le scénario décrit par l'OFCS, la compromission intervient au moment où la commande est exécutée. Si tu n'as rien copié ni exécuté et qu'aucun téléchargement ne s'est ouvert, ferme l'onglet : le risque lié à cette attaque est alors très faible.
Est-ce que ça ne concerne que Windows ?
Non. L'OFCS indique que ces pages adaptent la commande au système détecté, avec un équivalent pour macOS, et que les deux systèmes sont touchés dans la même proportion dans les campagnes qu'il suit.
Mon antivirus n'a rien trouvé, c'est bon ?
Pas nécessairement. Le programme installé cherche d'abord à voler des identifiants, des données bancaires et des portefeuilles de cryptomonnaies. Ces données peuvent être parties avant toute détection. Un résultat négatif ne dispense pas de changer les mots de passe des comptes importants depuis un autre appareil.
Pourquoi autant de sites affichent-ils ce piège ?
Parce que ce sont des sites ordinaires piratés, pas des sites créés pour l'occasion. L'office suisse indique que la plupart de ceux qu'il a observés fonctionnent sous WordPress, et que plusieurs compromissions signalées récemment exploitaient des failles corrigées le 17 juillet 2026 mais pas encore installées par tous les gestionnaires de sites.